Nätfiske, eller phishing, är den vanligaste vägen in i både privatpersoners och företags konton. Metoden bygger inte på teknisk hackning utan på psykologi: att få dig att agera snabbt, i affekt, utan att tänka efter. Den som känner igen mönstren är svår att lura – för mönstren är förvånansvärt lika oavsett förklädnad.
Signalerna som avslöjar nätfiske
- Brådska och hot: "ditt konto stängs inom 24 timmar", "din leverans returneras i dag"
- Uppmaning att klicka på en länk och logga in eller "verifiera" uppgifter
- Avsändaradress eller telefonnummer som nästan – men inte riktigt – stämmer
- Länkar som leder till adresser som liknar den äkta men avviker i stavning eller ändelse
- Begäran om koder från din bankdosa eller BankID-signering du inte själv startat
- Oväntade bilagor, särskilt fakturor och "kvitton"
Språket har historiskt varit en varningssignal, men AI har gjort bluffmejlen språkligt felfria. Felfri svenska är alltså ingen garanti för äkthet – bedömningen måste bygga på vad avsändaren ber dig göra.
Grundregeln: gå din egen väg in
Klicka aldrig på länken i ett oväntat meddelande för att logga in någonstans. Öppna i stället själv bankens eller tjänstens app eller skriv adressen direkt i webbläsaren. Finns ärendet på riktigt ser du det när du loggat in på egen hand. Samma sak med telefonsamtal: lägg på och ring själv upp via numret på företagets officiella webbplats – inte numret som ringde dig.
Det ingen seriös aktör någonsin ber om
Banker, myndigheter och polisen ber dig aldrig att logga in med BankID på uppmaning i ett samtal de själva ringt, aldrig att uppge koder eller lösenord, och aldrig att flytta pengar till ett "säkert konto". Det sista förtjänar att upprepas: säkra konton existerar inte. Den som ber dig signera något med BankID under ett pågående samtal är en bedragare, oavsett hur kunnig och lugn rösten är.
Smishing, vishing och qr-koder
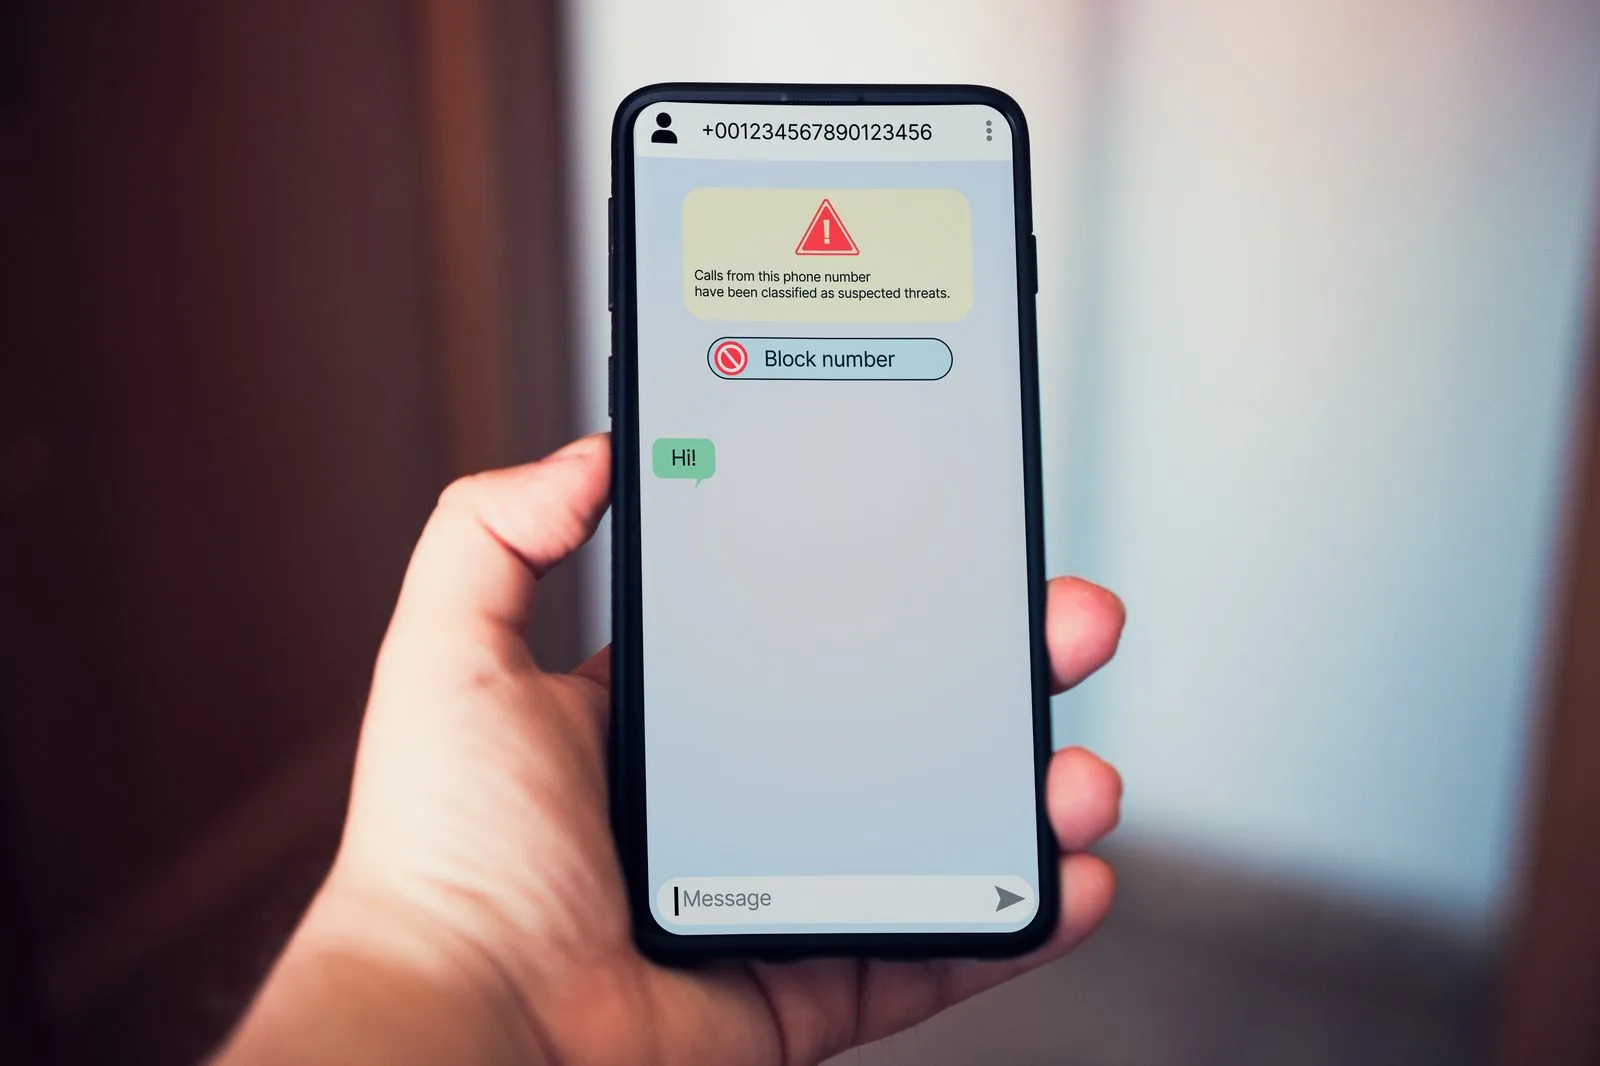
Nätfiske kommer i fler kanaler än mejl. Bluff-sms – smishing – utger sig ofta för att vara leveransaviseringar eller banklarm. Bedrägerisamtal – vishing – kombineras ibland med ett sms eller mejl i förväg som "förvarnar" om samtalet för att bygga trovärdighet. Även qr-koder används: en kod på en parkeringsautomat, en faktura eller i ett mejl kan leda till en falsk betalsida. Behandla qr-koder från okända källor som vilken länk som helst.
Spoofing – när numret ser äkta ut
Bedragare kan förfalska avsändarnamn och telefonnummer, så att ett bluff-sms sorteras in i samma tråd som bankens äkta meddelanden eller ett samtal ser ut att komma från bankens växel. Att numret eller namnet stämmer bevisar därför ingenting. Bedömningen måste alltid utgå från innehållet: vad du ombeds göra. Ett äkta meddelande ber dig aldrig om koder, signeringar eller betalningar via en länk – och när du tvekar gäller alltid samma väg: kontakta aktören själv via den officiella adressen eller numret.
Om du hunnit klicka eller lämna ut uppgifter
- Kontakta banken omedelbart om kort- eller bankuppgifter berörts – spärra kort och konton
- Byt lösenord på det drabbade kontot och överallt där samma lösenord använts
- Aktivera tvåfaktorsautentisering där det saknas
- Polisanmäl bedrägeriet
- Håll koll på konton och fakturor den närmaste tiden
Skäms inte – professionella bedragare lurar dagligen både unga och gamla, och snabb reaktion begränsar nästan alltid skadan. Hur du bygger grundskyddet som gör kapade lösenord värdelösa beskriver vi i artikeln om säkra lösenord och tvåfaktorsautentisering, och hur AI-verktyg förändrar bedrägerierna i artiklarna om AI-agenter och deepfakes.